Chroń swoje dane w internecie - uważaj na phishingowe maile/sms!
14.04.2026

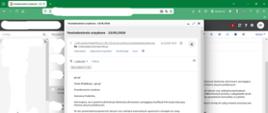
Na adres mailowy naszej redakcyjnej koleżanki wpadł taki mail - rzekome powiadomienie urzędowe od skarbówki.
Co z nim jest nie tak? Wszystko!
- Po pierwsze - Podlaska Krajowa Administracja Skarbowa NIGDY nie kontaktuje się z podatnikiem w sprawie jakiś należności finansowych (nieważne jakich) czy weryfikacji danych przez maila - a już z pewnością nie służbowego. Podobnie jak bank, PGE czy urzędy.
Wyłącz emocje, włącz myślenie!
- Po drugie – zwróć uwagę na adres, z którego wysłano maila - na naszej poczcie widać go jak na dłoni, ale np. na o2 trzeba byłoby go rozwinąć, by sprawdzić.
Zawsze weryfikuj nadawcę wiadomości!
To przykład phishingowej wiadomości - klikniesz w link i zalogujesz się do fałszywej strony, pobierzesz załącznik - stracisz dane osobowe i pieniądze!  Wyżej rozpisany scenariusz to żadne science fiction! Przedstawiony przez Nas numer „na skarbówkę” to jeden z wielu przykładów zjawiska przestępczości internetowej zwanego PHISHINGIEM.
Phishing to socjotechnika polegająca na nakłonieniu użytkownika do popełnienia błędu – krótko mówić, hacker liczy, że wywołując w Tobie silne emocje (np. strach, na co wskazuje przykład wyżej), spowoduje reakcję – a więc klikniesz, pobierzesz, zalogujesz się (na fałszywej stronie).
Wiadomości phishingowe są tak przygotowywane przez cyberprzestępców, aby wyglądały na autentyczne, ale w rzeczywistości są fałszywe. Chodzi o wprowadzenie w błąd internauty, hackerzy podszywają się pod zaufany podmiot lub osobę celem wywołania reakcji, np. kliknięcia w link z wirusem lub przekazanie danych. Sposoby ataków phishingowych są różne:
- na bank (sms/telefon/mail z informacją, że np. ktoś właśnie próbuje Ci się włamać do konta),
- na maila z fakturą do pobrania: w linku lub załączniku,
- na kuriera (np. link z przekierowaniem do śledzenia paczki, które może spowodować instalację złośliwego oprogramowania),
- na PGE (sms/email z linkiem lub załącznikiem z fakturą),
- fałszywe linki (do sklepów online czy loterii) na Facebook, mające na celu wyłudzenie danych logowania i przejęcie konta.
Co łączy te przykłady? Twoja nieuwaga! Chwila nieostrożności a możemy spowodować zainfekowanie komputera przez program śledzący, lub wykradzenie danych logowania - do poczty, Facebook'a czy banku. Jeśli wpadniesz w cyber-pułapkę, stracisz tożsamość i pieniądze!
Podejrzenia oszustwa możesz zgłosić na incydent.cert.pl - to usługa dostępna dla każdego!
Gdy dzwoni telefon…
Uważać należy także na fałszywe telefony – rzekomo od pracownika banku, operatora komórkowego, z urzędu. Hajnowscy policjanci niedawno informowali o przypadku 62-letniej mieszkanki powiatu hajnowskiego, która uwierzyła mężczyźnie podającemu się za pracownika sieci komórkowej. Rzekomy konsultant poinformował, że ktoś wykonał duplikat karty SIM przypisanej do jej numeru telefonu, a następnie włamał się na jej konto bankowe. Za namową rozmówcy, kobieta zainstalowała na swoim telefonie aplikacje do zdalnej obsługi urządzenia i tym samym dała dostęp do swojego konta bankowego oszustom. W ten sposób miała uchronić swoje oszczędności, a w efekcie straciła blisko 100 tysięcy złotych.
Pamiętaj!
Pracownik banku, operator komórkowy, pracownik urzędu w rozmowie telefonicznej:
- nigdy nie prosi o zainstalowanie oprogramowania;
- nie pyta o dane kontaktowe, dane osobowe czy hasła do logowania do konta.
Jeśli „doradca” próbuje nakłonić Cię do określonej czynności (kliknięcie w wysłany link, instalacje programu) lub podpytuje o dane, możesz być pewien, że to oszustwo. Pamiętaj, tylko posiadacz konta może się do niego logować i wykonywać transakcje. Nigdy nie udostępniaj innym osobom danych do swojego konta bankowego, danych logowania oraz kodów jednorazowych;
Chroń swoje dane osobowe w internecie! 
Katarzyna Miszczuk